AI Act marketing : transformer l'obligation légale en avantage concurrentiel (la conformité, nouveau standard de confiance client)
à propos de l'AI Act marketing
Loin d’être un frein administratif ou une contrainte isolée, la conformité réglementaire s’impose désormais comme le socle indispensable d’une innovation pérenne et créatrice de valeur. À travers cet article, découvrez comment traduire les exigences légales en leviers de pilotage, évaluer vos vulnérabilités métier par métier et bâtir une feuille de route efficace pour faire de la gouvernance de l’IA un véritable avantage concurrentiel.
3 chiffres clés sur l'urgence business de l'AI Act,
le calendrier et les sanctions
C’est la sanction maximale prévue par l’article 99 de l’AI Act pour l’usage de pratiques d’IA interdites (manipulation cognitive, scoring social)
(*) Article 50 AI Act
C’est le montant de la sanction prononcée par la CNIL le 1er septembre 2025 à l’encontre de Shein pour le dépôt de traceurs publicitaires sans consentement préalable valide
(*) Commission Nationale de l’Informatique et des Libertés (CNIL)
Entrée en vigueur du règlement européen Digital Omnibus (Règlement UE 2026/1744) reportant les exigences pour les IA à haut risque (Annexe III) au 2 décembre 2027.
(*) European Union law
1. Le cadre réglementaire AI Act, traduit en risque business
Traiter la réglementation AI Act comme un simple sujet juridique réservé aux juristes est une erreur de pilotage stratégique. En 2026, la conformité de l’IA relève directement de la gestion des risques financiers, de l’allocation budgétaire et de la réputation de marque.
Entre l’exigibilité immédiate des obligations de transparence depuis août 2026, l’ajustement du calendrier pour les IA à haut risque par le règlement Digital Omnibus et le cumul permanent avec le RGPD, les départements marketing font face à un niveau d’exposition inédit. Les récentes décisions des autorités de contrôle confirment que la théorie a laissé place à des sanctions concrètes.
Le calendrier AI Act qui s'impose aux marketeurs : transparence 2026 et haut risque 2027
Pour un département marketing, ces échéances imposent d’adapter immédiatement les interfaces clients et les flux de publication.
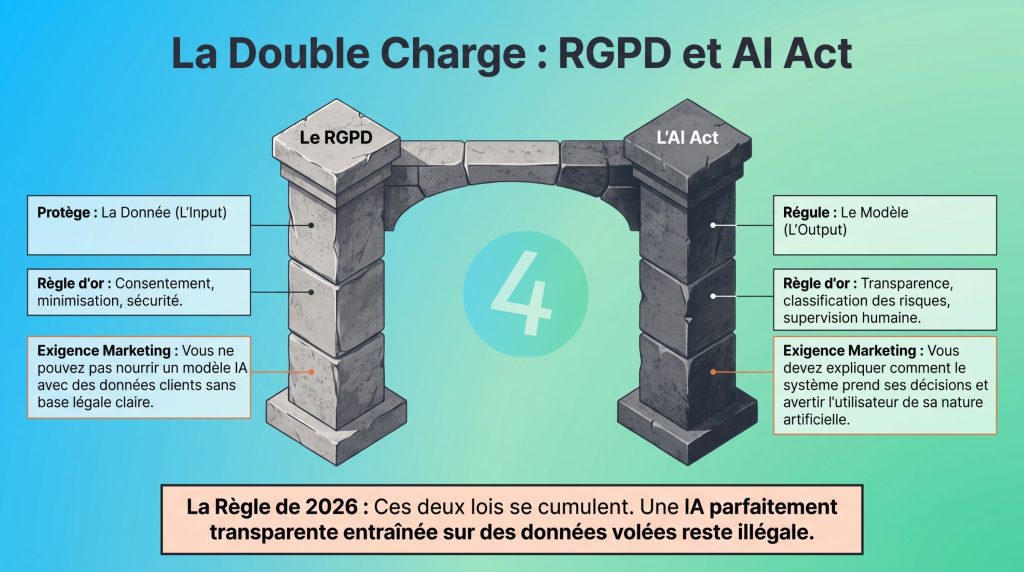
AI Act et RGPD, deux textes qui se cumulent
D’une part, le RGPD encadre la collecte, la base légale (consentement ou intérêt légitime), la durée de conservation et les droits des personnes.
D’autre part, l’AI Act régit la sécurité, l’explicabilité, la transparence des interfaces et la maîtrise des biais algorithmiques. Ainsi, un outil de scoring commercial ou de personnalisation de campagnes est désormais doublement exposé.
En cas d’infraction croisée, les autorités de contrôle peuvent appliquer des pénalités financières cumulées particulièrement lourdes.
Ce que la CNIL regarde déjà : des sanctions concrètes en France
La conformité de l’IA marketing n’est plus une préoccupation théorique. En effet, la CNIL et les autorités européennes ont fortement intensifié leurs contrôles et publié leurs recommandations relatives au développement et au déploiement des systèmes d’IA.
Outre les amendes historiques sur les traceurs publicitaires comme celle de Shein (150 millions d’euros) ou de Google (325 millions d’euros en septembre 2025), la CNIL cible spécifiquement les architectures de sous-traitance et le manque de transparence des algorithmes. L’autorité française a notamment rappelé que le droit à l’effacement (Article 17 du RGPD) s’applique aux données utilisées pour entraîner des modèles, et qu’une simple désactivation logicielle d’un profil ne suffit pas à respecter la loi.
Les risques concrets, métier par métier
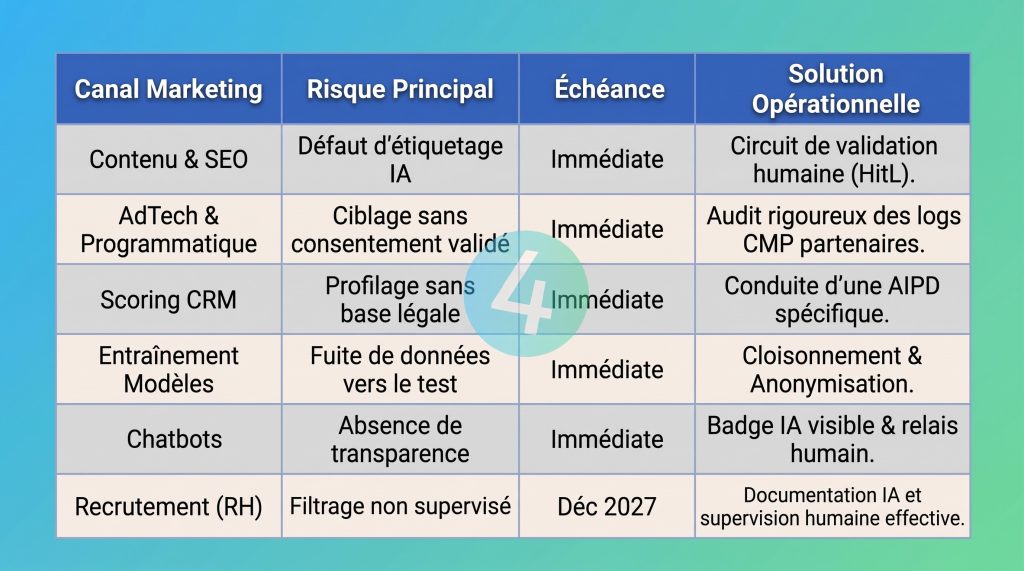
Sur le terrain marketing, les exigences légales se traduisent par des impacts très spécifiques selon les canaux et les outils employés. Que vous pilotiez la création de contenus, les campagnes d’acquisition publicitaire, la segmentation CRM ou les agents conversationnels, l’utilisation d’algorithmes introduit des vulnérabilités distinctes.
Afin de permettre un diagnostic rapide et opérationnel, cette section détaille pour chaque métier les risques encourus, les décisions jurisprudentielles marquantes de 2025-2026 et les mesures de conformité à déployer sans délai.
Contenu, SEO et GEO : labellisation et responsabilité éditoriale
La production massive de textes ou de visuels via des LLM présente un risque double : le défaut d’étiquetage des contenus publics (Article 50 de l’AI Act) et la diffusion d’hallucinations factuelles. De plus, les moteurs de recherche traditionnels (SEO) et les moteurs de réponse par IA (Generative Engine Optimization / GEO) dégradent la visibilité des sites diffusant des contenus automatisés de faible qualité ou perçus comme trompeurs.
L’exemple réel (2025-2026)
En 2025 et 2026, plusieurs acteurs e-commerce exploitant des fiches produits générées automatiquement par IA sans relecture ont subi des chutes sévères de trafic organique. Ces baisses se sont accompagnées de mises en demeure de la DGCCRF pour pratiques commerciales trompeuses en raison de l’absence d’information claire sur l’origine synthétique des descriptions.
La solution 2026
Mettre en place une procédure systématique de relecture et validation humaine (human-in-the-loop). L’AI Act précise en effet que les textes de synthèse révisés, édités et validés par un être humain qui en assume la responsabilité éditoriale bénéficient d’une exemption d’étiquetage public visible.
Publicité et enchères programmatiques : traçabilité de l'AdTech
L’utilisation de données de navigation, d’identifiants publicitaires pseudonymes et de segments d’audience sans preuve d’un consentement préalable et éclairé constitue un manquement majeur au RGPD et à la directive ePrivacy. De même, la délégation aveugle du recueil du consentement aux éditeurs partenaires n’exonère plus les régies et les annonceurs.
L’exemple réel (2025-2026)
Le 4 mars 2026, le Conseil d’État a définitivement rejeté le recours formé par Criteo et confirmé l’amende de 40 millions d’euros infligée par la CNIL. La plus haute juridiction administrative française a jugé que les données de navigation pseudonymisées restent des données personnelles et qu’une plateforme publicitaire doit contrôler la réalité du consentement collecté sur les sites partenaires.
La solution 2026
Réaliser un audit technique exhaustif des pixels et traceurs intégrés. Exiger contractuellement la transmission des journaux d’horodatage des consentements (logs CMP) de la part de l’écosystème AdTech.
CRM et connaissance client : fuite de données et sous-traitance
L’injection de fichiers CRM contenant des données réelles (emails, historiques d’achat, conversations) dans des outils d’IA SaaS ou des serveurs de test non sécurisés crée des failles extrêmes de confidentialité. L’absence d’un contrat de sous-traitance (Data Processing Agreement, DPA conforme à l’article 28 du RGPD) interdisant le réentraînement des modèles tiers constitue une infraction directe.
L’exemple réel (2025-2026)
Le 11 décembre 2025, la CNIL a sanctionné la société Optimove (Mobius Solutions Ltd), prestataire marketing de Deezer, à hauteur de 1 million d’euros d’amende assortie d’une publication pendant deux ans. L’éditeur basé en Israël avait extrait et copié des données réelles de 46,9 millions d’utilisateurs vers un serveur de test non sécurisé et les avait conservées près de trois ans après la fin du contrat, provoquant une fuite massive sur le darknet.
La solution 2026
Garantir un cloisonnement hermétique entre la base CRM de production et les environnements de test d’IA. Exiger l’anonymisation irréversible des données avant toute analyse et signer un DPA conforme avant tout déploiement.
Chatbots et vente : transparence obligatoire et maîtrise de l'interaction
Déployer un chatbot commercial ou un agent de qualification sans informer immédiatement l’utilisateur qu’il s’adresse à une IA enfreint directement l’article 50 de l’AI Act. Ce manque de transparence expose l’entreprise à une amende administrative pouvant atteindre 15 millions d’euros ou 3% du chiffre d’affaires mondial.
L’exemple réel (2025-2026)
L’autorité italienne de protection des données (GPDP) a prononcé une amende de 5 millions d’euros contre l’éditeur du chatbot Replika (Luka Inc.). Le régulateur a sanctionné le manque de transparence de l’interface, la collecte opaque de données intimes et l’absence de vérification d’âge des utilisateurs.
La solution 2026
Afficher un badge ou un message d’avertissement « IA » explicite dès le premier message de la conversation. Prévoir également une option de bascule rapide vers un conseiller humain en cas de demande.
De l'urgence au plan d'action
Pour sortir de la neutralité et prémunir durablement votre organisation contre les risques de sanctions ou de dégradation d’image, il convient d’adopter des réflexes de gouvernance clairs et d’établir un état des lieux objectif de vos traitements d’IA.
Les 3 réflexes structurants pour se mettre en conformité
- Éradication du shadow IT IA : bâtir un inventaire exhaustif de tous les outils, extensions et API utilisés par les équipes. L’usage de comptes personnels sur des LLM publics avec des données clients doit être formellement proscrit et remplacé par des solutions d’entreprise sécurisées.
- Validation humaine tracée (Human-in-the-loop) : mettre en place un circuit de relecture et de validation par des collaborateurs identifiés pour les contenus de synthèse. Conserver les preuves horodatées de ces interventions dans vos registres pour justifier de l’exemption d’étiquetage.
- Mise à jour du registre des traitements et réalisation des AIPD : inscrire l’ensemble des flux d’IA dans le registre des traitements de l’entreprise (Article 30 du RGPD). Lorsque l’outil implique du profilage, du scoring commercial ou des technologies innovantes, conduire systématiquement une Analyse d’Impact (AIPD / DPIA) pour documenter la maîtrise des risques.
Pourquoi la plupart des départements marketing ne savent pas où ils en sont ?
- Une trame d’Analyse d’Impact (AIPD / DPIA) complète pour documenter la maîtrise de vos risques algorithmiques et répondre aux exigences cumulées du RGPD et de l’AI Act.
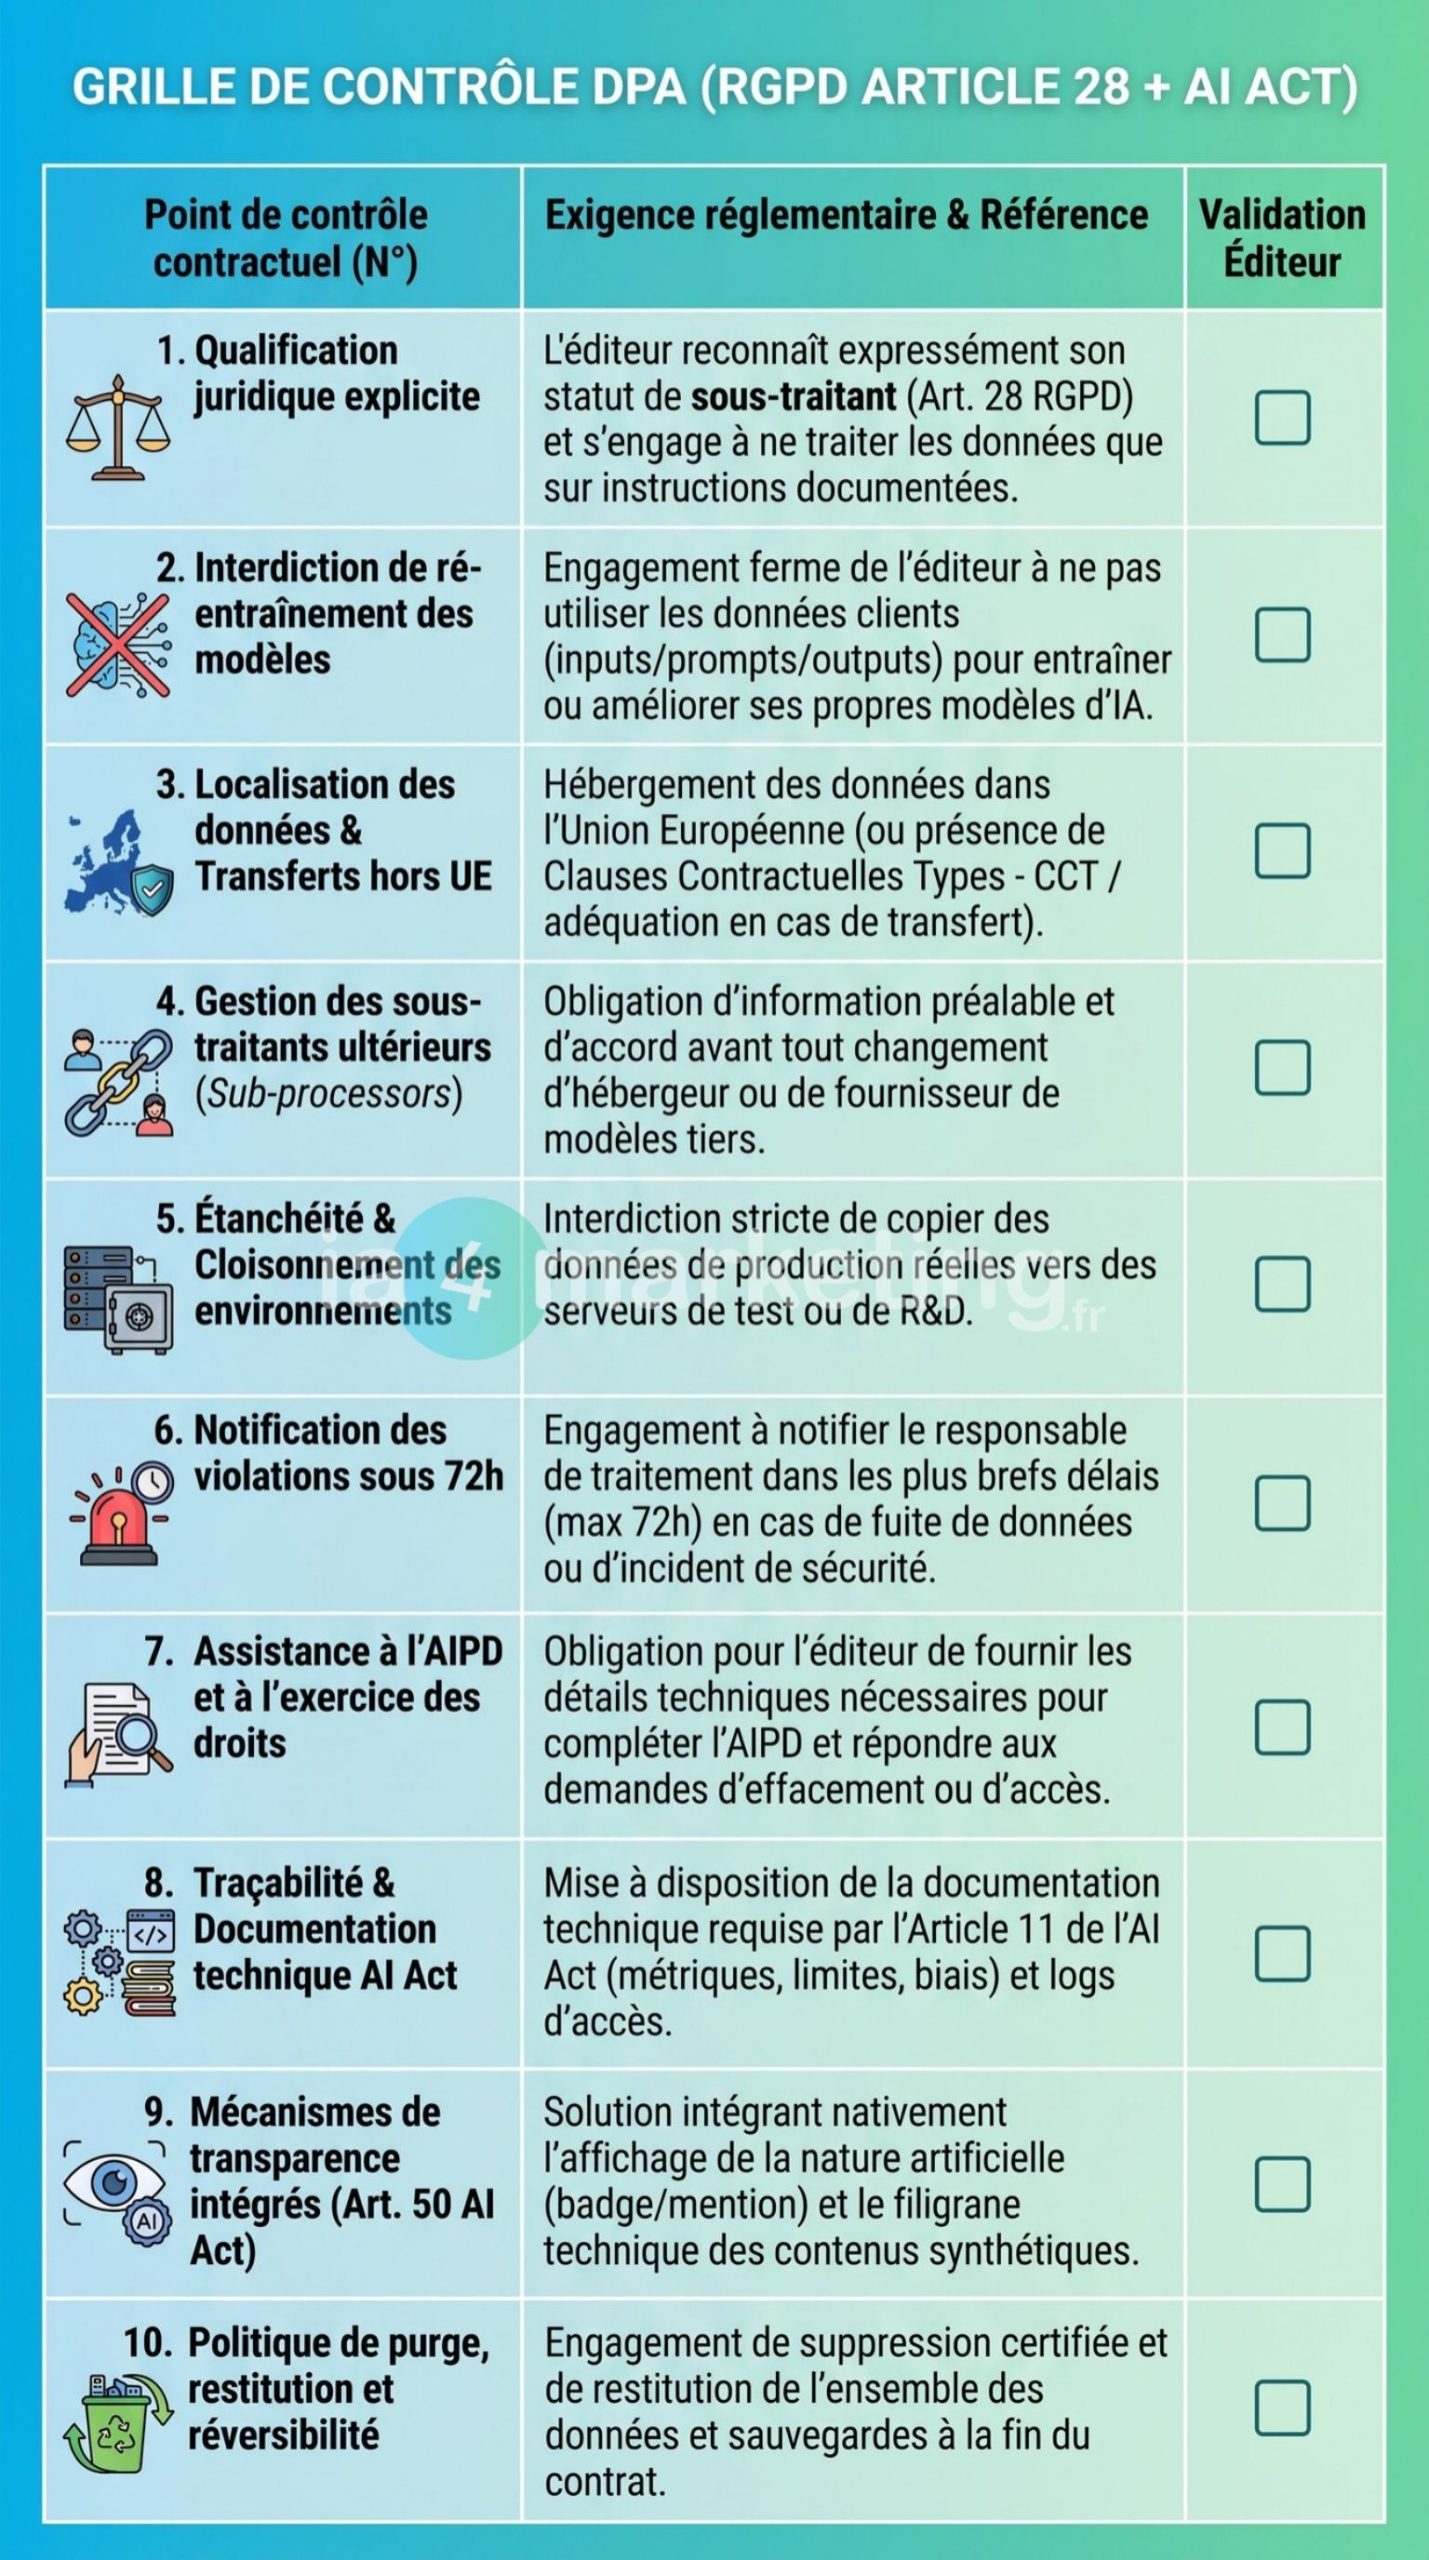
- Une checklist d’évaluation DPA en 10 points clés à faire valider par vos éditeurs d’IA SaaS avant toute mise en production.
1. Trame d'Analyse d'Impact (AIPD / DPIA) prête à l'emploi pour traitements IA
VOLET 1 : description synthétique du traitement et architecture IA
- Nom du traitement & métier concerné : ex. Scoring prédictif CRM, Chatbot de qualification commercial, Screening RH de CV).
- Responsable du traitement & DPO : identité de l’organisme et coordonnées du délégué à la protection des données.
- Finalité(s) visée(s) : objectifs précis du système d’IA (ex. Personnalisation des offres B2B sans réutilisation pour le réentraînement du modèle).
- Architecture technique & modèle utilisé :
- Type de solution (SaaS externe, API, modèle hébergé en interne, RAG).
- Origine des données (Fichier CRM, moissonnage web / scraping, saisie directe dans l’interface).
- Catégories de données & personnes concernées :
- Données collectées (identifiants, historiques de navigation, conversations, CV).
- Personnes visées (clients, prospects, candidats à l’embauche).
- Durée de conservation & purge : Délais de conservation en base active et archivage automatisé.
VOLET 2 : évaluation de la nécessité et de la proportionnalité
- Base légale du traitement : justification sous l’article 6 du RGPD (consentement explicite pour le profilage comportemental ou intérêt légitime documenté par un test de mise en balance).
- Minimisation des données (Art. 5.1.c RGPD) : démonstration que le modèle n’ingère que les variables strictement nécessaires et n’utilise pas de données sensibles superflues.
- Transparence & information (Art. 13 RGPD / Art. 50 AI Act) :
- Présence d’un message d’accueil ou d’un badge « IA » visible dès l’ouverture de la session.
- Mention dans la politique de confidentialité expliquant le fonctionnement de l’algorithme.
- Exercice des droits des personnes : procédures permettant l’accès, la rectification, l’effacement des données (y compris dans les bases d’entraînement) et l’opposition au profilage.
VOLET 3 : évaluation des risques bruts pour les personnes
- Événement redouté 1 : accès illégitime / fuite de données
- Risque : copie non sécurisée de la base clients vers des serveurs de test ou régurgitation de données personnelles par le LLM.
- Impact : usurpation d’identité, atteinte à la réputation ou perte financière pour l’utilisateur.
- Événement redouté 2 : biais & discrimination algorithmique (AI Act Art. 9 / Critère 9 CNIL)
- Risque : rejet ou scoring défavorable automatisé fondé sur des données d’apprentissage biaisées.
- Impact : exclusion d’un droit, d’une offre commerciale ou d’une opportunité d’emploi.
- Événement redouté 3 : profilage opaque & décisions automatisées (Art. 22 RGPD)
- Risque : banni d’un compte ou qualification arbitraire sans possibilité d’explication.
- Impact : perte de contrôle de l’utilisateur sur ses données personnelles.
VOLET 4 : mesures de prévention, d'atténuation et gouvernance
- Mesures techniques de sécurité :
- Anonymisation irréversible ou pseudonymisation des données clients avant injection dans l’outil d’IA.
- Cloisonnement hermétique des environnements de production et des espaces de développement ou de test.
- Désactivation contractuelle et technique de tout réentraînement du modèle sur les données saisies.
- Supervision humaine (Human Oversight – Art. 14 AI Act) :
- Interdiction de tout rejet 100% automatisé sans possibilité de révision par un opérateur humain qualifié.
- Option de bascule vers un conseiller humain accessible à tout moment dans les chatbots.
- DPA & encadrement de la sous-traitance : signature d’un contrat conforme à l’article 28 du RGPD avec l’éditeur de la solution.
VOLET 5 : avis consultatif du DPO & Validation finale
- Avis du DPO : avis formel documenté (favorable, favorable avec réserves, défavorable) portant sur la complétude de l’analyse et l’acceptabilité du risque résiduel.
- Validation juridique & opérationnelle : signature formelle par le responsable du traitement.
- Fréquence de révision : reévaluation obligatoire tous les 3 ans ou lors de toute évolution majeure de l’architecture algorithmique.
2. Checklist d'évaluation DPA pour fournisseurs d'IA SaaS
Expert en marketing, transformation digitale et management d’équipes, avec plus de 20 ans d’expérience dans des environnements exigeants (ministère des Armées, retail, tech) et variés (B2B et B2C, privé et public). Spécialisé dans le pilotage de stratégies omnicanales, l’optimisation de la performance commerciale (ex : +15 M€ de CA en Drive to Store, +12 % de revenus mobile) la conception de solutions innovantes (produit digital, marketplace, jeux sérieux) et les partenariats stratégiques. Adèpte de la transmission du savoir : 2 blogs, 2 livres, formateur en école de commerce niveau master et coach de thèse professionnelle.
Contrôler et améliorer l’expérience client grâce à l’intelligence artificielle
Découvrez mon « Capstone Project » issu de ma formation pour cadre de l’Université Berkeley ExecEd de Californie :
« Artificial Intelligence: Business Strategies and Applications »